Daftar Isi
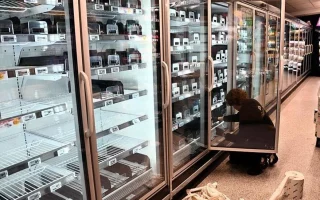
Serangkaian peretasan yang diduga sebagai serangan siber telah melumpuhkan lemari es dan mesin pendingin di sejumlah supermarket di Eropa. Peristiwa ini memicu kekhawatiran luas mengenai kerentanan berbagai perangkat keras yang terhubung ke internet, mulai dari mesin industri hingga peralatan rumah tangga.
Perangkat pintar yang terkoneksi dengan internet kini mencakup kulkas, pemanas ruangan, hingga mesin cuci. Meskipun koneksi ini mempermudah pengendalian jarak jauh, secara teori setiap perangkat yang terhubung secara daring memiliki potensi untuk dieksploitasi oleh pihak yang tidak bertanggung jawab.
Risiko Peretasan dan Imbauan Keamanan
Eksploitasi pada peralatan pintar sebenarnya bukan hal baru. Pada 2015, para peneliti menunjukkan bagaimana celah keamanan pada kulkas pintar Samsung dapat dimanfaatkan untuk mencegat lalu lintas internet. Meski demikian, belum ada bukti yang menunjukkan bahwa peralatan rumah tangga ikut menjadi sasaran dalam serangan siber yang menimpa supermarket pada November tersebut.
Mantan Chief Executive National Cyber Security Centre (NCSC) Inggris, Ciaran Martin, menyatakan bahwa produsen harus berbuat lebih banyak untuk menjamin keamanan perangkat pintar. “Ada jauh lebih banyak hal yang perlu kita tuntut dari perusahaan teknologi besar untuk memberi kita perangkat dan produk yang lebih aman sejak awal,” ujar Martin kepada BBC News.
Martin menyarankan pengguna untuk selalu memperbarui sistem perangkat mereka dan mengaktifkan otentikasi multifaktor. Ia mengakui langkah tersebut memang merepotkan, namun prosesnya hanya membutuhkan waktu beberapa detik.
Sejak April 2024, undang-undang di Inggris telah mewajibkan produsen perangkat pintar konsumen untuk memenuhi standar minimum keamanan siber, termasuk aturan mengenai kata sandi dan pembaruan keamanan.
Potensi Kerentanan pada Sektor Ritel
NCSC mengonfirmasi sedang bekerja sama dengan mitra internasional dan pihak industri untuk memahami insiden yang menimpa supermarket Eropa tersebut. Lembaga itu mencatat belum ada dampak yang terdeteksi di Inggris. Namun, peneliti dari UK Cyber Defence menemukan lebih dari 800 antarmuka sistem pendingin dan kontrol bangunan milik ritel Inggris yang dapat diakses melalui internet publik. Kondisi ini berisiko dimanfaatkan peretas yang mengeksploitasi kata sandi lemah atau celah perangkat lunak.
Pemerintah Inggris dilaporkan telah menggelar pembicaraan dengan para pengusaha ritel pangan guna membahas ketahanan siber. Chief Executive British Retail Consortium, Helen Dickinson, menegaskan insiden siber merupakan perhatian utama bagi sektor ritel, sehingga pelaku usaha terus berkoordinasi dengan NCSC untuk berbagi informasi intelijen dan memperkuat pertahanan mereka.
Gangguan pada pasokan pangan akibat peretasan pernah terjadi sebelumnya. Ketika ritel Inggris M&S dan Co-op diserang peretas ransomware pada Mei 2025, kedua perusahaan kesulitan mendistribusikan bahan segar, yang berujung pada keluhan konsumen terkait kekosongan rak toko.
Peneliti keamanan siber dari SentinelOne, Tom Hegel, menekankan pentingnya kejelasan tanggung jawab. “Pertanyaan yang perlu dijawab oleh pengecer adalah siapa yang memiliki keamanan peralatan tersebut, bukan hanya siapa yang memperbaikinya,” kata Hegel kepada BBC News. Ia memperingatkan bahwa ketika peretas berhasil menguasai kendali, fitur sah seperti proses pencairan es (defrosting) dapat dijadikan alat gangguan untuk merusak stok barang fisik.
Ancaman pada Infrastruktur dan Kendaraan
Di luar lingkungan rumah tangga dan ritel, teknologi yang terhubung internet juga mengendalikan mesin industri serta kendaraan. Pakar keamanan siber Ken Munro mengingatkan demonstrasi pada 2015 saat peneliti berhasil meretas mobil Jeep secara jarak jauh melalui sistem hiburan yang terhubung internet, yang mendorong perbaikan besar pada keamanan kendaraan.
Koneksi seluler juga banyak diterapkan untuk memantau peralatan di pembangkit listrik dan jaringan air bersih. Menurut Munro, penyedia layanan publik di Inggris umumnya memiliki tingkat keamanan yang baik, namun standar di berbagai belahan dunia sangat bervariasi. Ia mengkhawatirkan penyedia fasilitas skala kecil dengan anggaran terbatas yang mungkin masih mengandalkan peralatan lama.
Pakar keamanan siber dari Zscaler, Olivier Daloy, menambahkan bahwa tanpa perlindungan yang memadai, pabrik atau peralatan apa pun yang terhubung ke internet—mulai dari produsen mobil hingga infrastruktur listrik dan transportasi—dapat menghadapi risiko serupa.