Daftar Isi
Otoritas Prancis menyatakan bahwa lemari pendingin yang digunakan di fasilitas medis untuk menyimpan darah donor telah terdampak oleh serangan siber baru-baru ini oleh peretas yang tidak dikenal. Pihak berwenang bersama para ahli keamanan kini tengah menyelidiki dalang di balik insiden tersebut di tengah berbagai teori yang bermunculan.
Dampak pada Fasilitas Medis Prancis
Lembaga Darah Prancis (EFS) mengungkapkan bahwa ruangan dingin yang menyimpan pasokan darah terpengaruh oleh para peretas yang membuat suhu di dalamnya berpotensi meningkat. Kendati demikian, para staf bergerak cepat melakukan intervensi untuk mengamankan suplai darah yang ada.
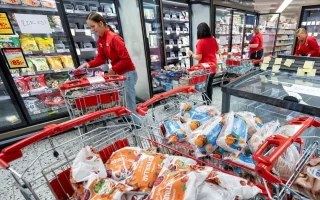
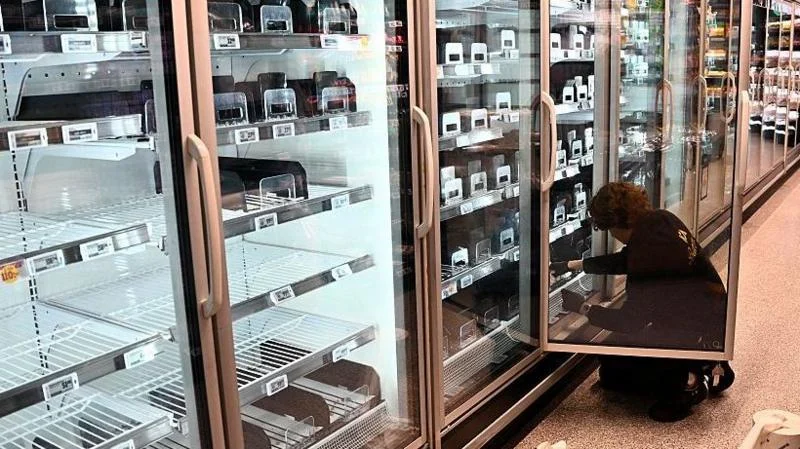
Menurut pernyataan dari EFS yang dilaporkan oleh BBC News, sejauh ini belum ada dampak kesehatan yang teridentifikasi serta tidak ada laporan kehilangan produk darah. Hingga saat ini, insiden peretasan sistem pendingin umumnya hanya diketahui berdampak pada sektor supermarket saja.
Spekulasi Kelompok Peretas dan Teori Penyelidikan
Di dunia maya, berbagai rumor beredar mengenai kelompok hacktivist asal Rusia yang mengeklaim bekerja sama meretas salah satu sistem yang digunakan dalam serangan terhadap supermarket di Eropa. Kelompok Noname057(16) dan Z-Pentest Alliance mempublikasikan bahwa mereka berhasil meretas Danfoss, yang memicu spekulasi bahwa merekalah pelaku di balik peretasan lemari pendingin tersebut.
Namun, para analis mempertanyakan apakah klaim tersebut membuktikan keterlibatan mereka dalam serangan siber terhadap supermarket. Meskipun kelompok Rusia belum dikesampingkan, para ahli menyebutkan bahwa hacktivist asal Iran, peretas negara (nation state), atau bahkan remaja yang melakukan keusilan berpotensi menjadi pelakunya.
Para peneliti keamanan siber dari berbagai perusahaan sedang meneliti bukti-bukti yang dikumpulkan dari jebakan digital atau yang disebut sebagai honeypot guna mencari petunjuk pelaku serangan. Tiga perusahaan keamanan siber berbeda telah memasang perangkat lunak jebakan berupa lemari pendingin palsu untuk memantau metode yang digunakan para peretas dalam melancarkan serangan mereka.
Pola Serangan dan Klaim Perang Hibrida
Berdasarkan aktivitas dari gelombang pertama, gelombang kedua serangan siber yang menghantam sejumlah negara Eropa dilakukan secara sangat terarah dan terkoordinasi. Ryan Dewhurst dari perusahaan keamanan siber Spanyol, Previdian, menilai kesamaan waktu peningkatan suhu lemari pendingin yang dilakukan secara serentak pada malam hari menunjukkan adanya perencanaan yang matang untuk menimbulkan kerusakan maksimal.
Perusahaan pertahanan siber asal Prancis, Sekoia, menyatakan dalam laporannya bahwa karakteristik serangan tersebut selaras dengan aktivitas hacktivist Rusia atau pemerintah Rusia yang dituduh melakukan serangan siber “perang hibrida” di Eropa. Meskipun demikian, riset Sekoia juga mengarah kepada peretas atau hacktivist dari rezim Iran yang memiliki catatan menargetkan sistem kontrol industri yang terhubung ke internet.
Sementara itu, pihak berwenang di berbagai negara masih terus menginvestigasi insiden peretasan ini dan memperingatkan pihak supermarket mengenai potensi serangan lanjutan. Hingga kini, belum ada pihak yang secara resmi ditetapkan sebagai pelaku dan investigasi masih terus berjalan.