Daftar Isi
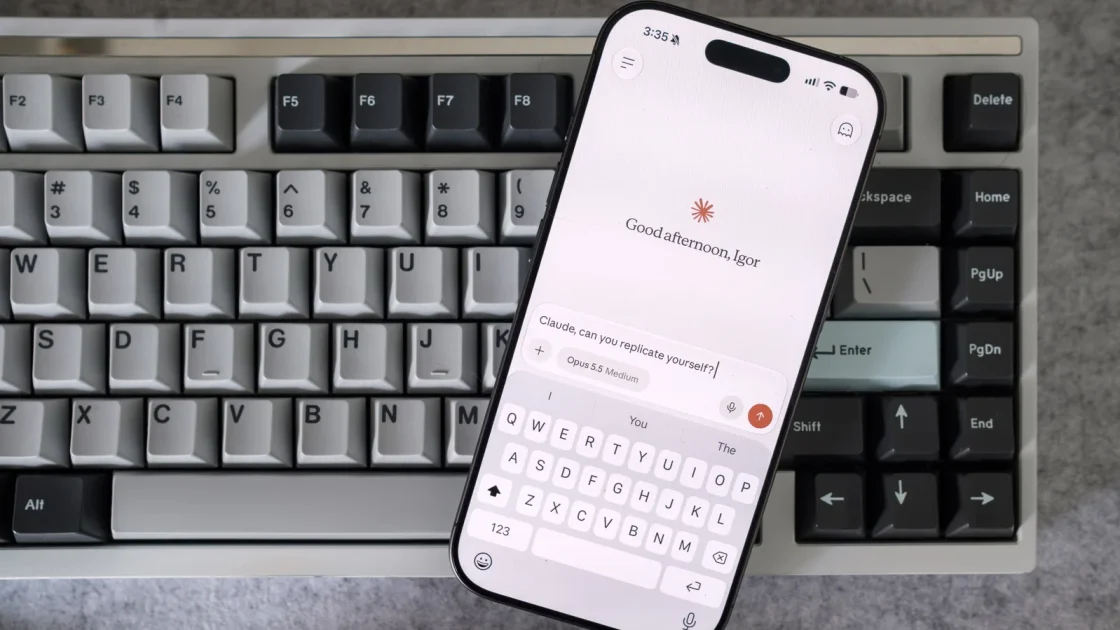
Riset terbaru dari Frontier Red Team milik Anthropic memperingatkan bahwa model kecerdasan buatan berukuran kecil berpotensi mereplikasi diri serta menyebar di perangkat yang tidak aman dalam beberapa bulan mendatang. Penelitian ini memicu perdebatan di kalangan ahli mengenai apakah ancaman tersebut benar-benar baru atau sekadar evolusi dari serangan siber yang sudah ada sebelumnya.
Pandangan Para Ahli Terkait Ancaman
Chris Canal, CEO EquiStamp yang bekerja sama dengan laboratorium kecerdasan buatan dan lembaga keamanan, menyatakan kepada Engadget bahwa prediksi waktu tersebut bisa jadi lebih cepat dari perkiraannya. Menurut Canal, percepatan kemajuan model terjadi karena para pegawai di Anthropic dan laboratorium perintis lainnya menggunakan alat kecerdasan buatan mereka sendiri untuk melakukan riset pembelajaran mesin. Meski demikian, Michael Bailey, seorang profesor di School of Cybersecurity and Privacy di Georgia Tech, berpendapat bahwa meskipun model yang mereplikasi diri akan muncul di masa depan, bentuk dan konsekuensi persisnya masih belum pasti.
Bailey, yang telah meneliti cacing internet sejak awal tahun 2000-an dan ikut menulis penelitian tentang Mirai Botnet pada 2017, menjelaskan bahwa Mirai membuktikan bagaimana botnet dapat dibentuk dari perangkat sehari-hari seperti router kabel dan kamera IP. Anthropic berargumen bahwa cacing kecerdasan buatan dapat menjadi evolusi bermakna dari Mirai karena kemampuannya memahami perangkat asing secara mandiri. Namun, Bailey menilai kemampuan beradaptasi tersebut bukanlah hal baru karena Mirai sebelumnya juga bekerja di berbagai perangkat heterogen meskipun memerlukan sedikit campur tangan manusia.
Perbedaan dengan Cacing Tradisional
Bailey berpendapat bahwa penggunaan istilah replikasi diri oleh Anthropic kurang tepat karena proses yang terjadi lebih mirip dengan sharding dan bukan propagasi penuh seperti cacing atau virus komputer. Ia menambahkan bahwa botnet kecerdasan buatan di dunia nyata kemungkinan bekerja seperti dropper, yakni perangkat lunak merusak yang menyusup ke suatu perangkat lalu menginstal kode koordinasi kecil dari jaringan lain daripada menyalin diri secara utuh.
Di sisi lain, muncul pertanyaan apakah publikasi riset tersebut berkaitan dengan strategi pemasaran mengingat Anthropic bersiap melakukan penawaran umum perdana atau IPO. Menurut Canal, kemungkinan besar perusahaan-perusahaan tersebut lebih mengkhawatirkan kecerobohan perusahaan kecerdasan buatan lainnya di tengah persaingan ketat pangsa pasar.
Solusi dan Mitigasi Keamanan
Untuk mengatasi potensi ancaman tersebut, Anthropic menyarankan langkah-langkah klasik seperti pemberitahuan dari penyedia layanan internet kepada pelanggan yang terinfeksi dan pembatasan akses internet ke daftar situs web aman tertentu, sebuah strategi yang sebelumnya efektif diterapkan saat serangan Mirai. Perusahaan juga mengusulkan regulasi seperti pelarangan kata sandi bawaan yang mudah ditebak pada perangkat internet untuk segala hal.
Bailey menegaskan bahwa respons yang tepat terhadap ancaman ini lebih menyerupai praktik keamanan sistem yang sudah lama dilakukan alih-alih sesuatu yang unik di ranah kecerdasan buatan. Menurut Canal, penerapan pengaman untuk mencegah model terbuka bertindak sebagai cacing sangat sulit dilakukan karena sebagian besar strategi penghapusan pengaman terbukti berhasil. Bailey menyimpulkan bahwa kunci pertahanan di era cacing kecerdasan buatan tetap berakar pada penerapan prinsip dasar seperti penambalan perangkat, isolasi jaringan, penggunaan kata sandi yang kuat, dan kebersihan digital yang baik.